

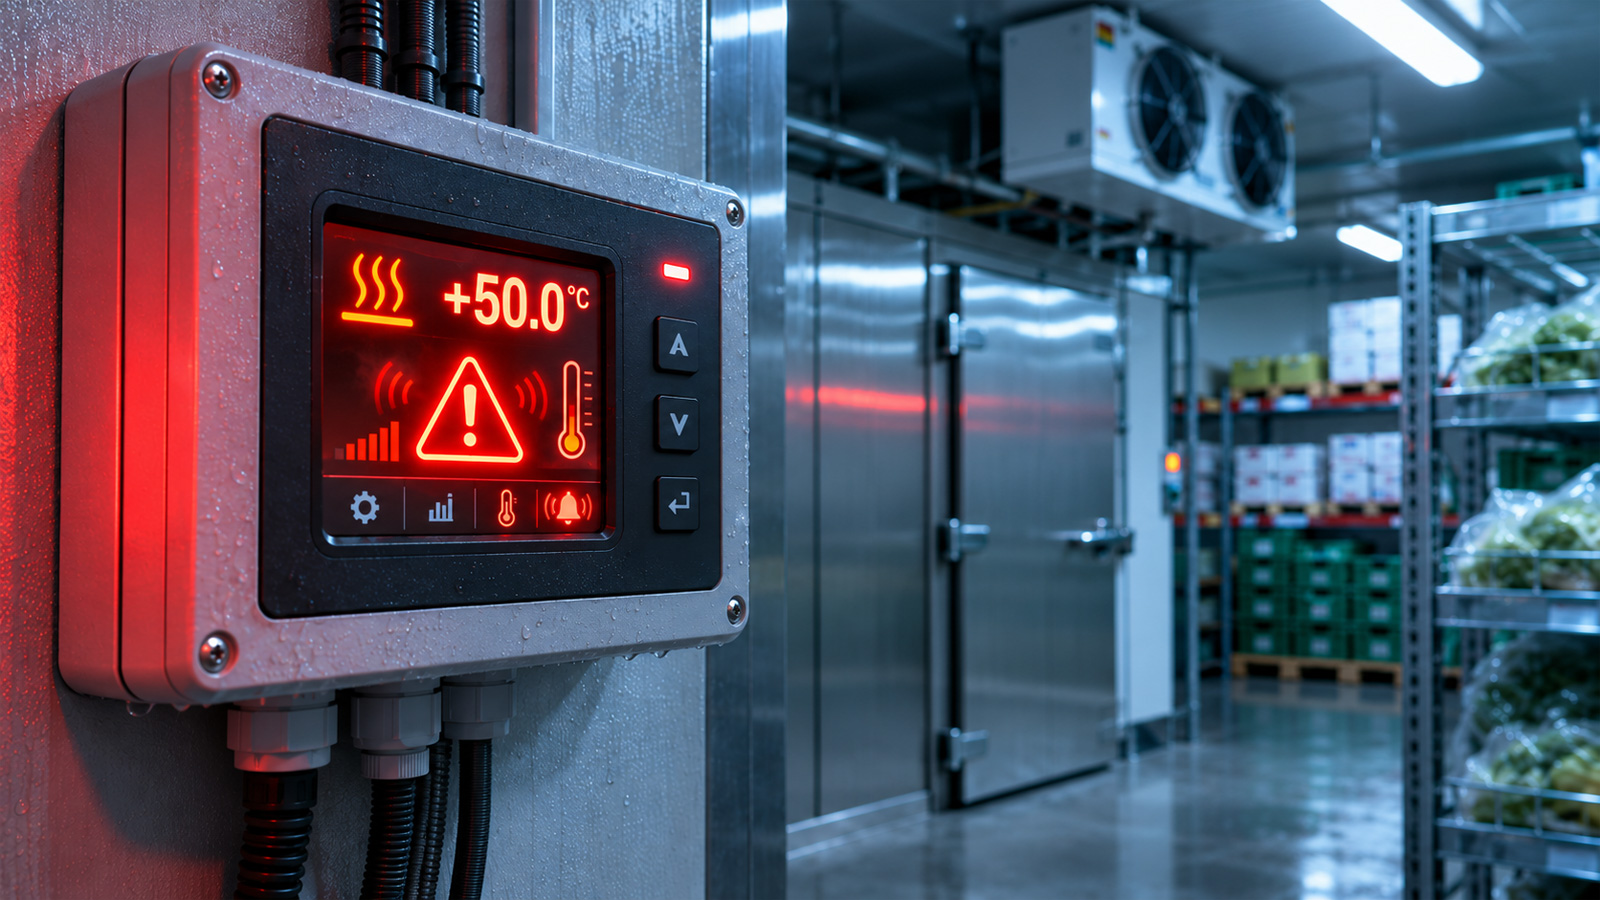
לפי האזהרה, התוקפים מנצלים חולשות של עקיפת אימות, הזרקת קוד או הגדרות חלשות כדי לשנות טמפרטורות ולהכניס את ציוד הקירור למחזורי חימום או הפשרה רצופים. התוצאה עלולה להיות קלקול מלאי, נזק לציוד, סכנת שריפה ותנאי אחסון לא בטוחים, ולעיתים גם הסתרה של הטמפרטורה האמיתית מהמפעילים. "כל ארגון שתלוי במערכות קירור וניטור צריך להניח שהוא עלול להיות מטרה", אמר כריס בוטרה מ-CISA.
האזהרה מגיעה אחרי סדרת תקיפות באירופה. באוקטובר נפרצו בקרי קירור בכ-250 עד 350 סופרמרקטים בצרפת, ובגל שני בנובמבר נפגעו יותר מ-115 חנויות בשש מדינות, חלקן עם טמפרטורות של עד 50 מעלות. ב-3 בנובמבר אישר שירות הדם הצרפתי EFS ששינויים בהגדרות אצל ספק קירור פגעו בשלושה מתקנים לאחסון מוצרי דם.
מה לעשות: להסיר בקרי קירור מהאינטרנט הציבורי, לאבטח גישה מרחוק נחוצה, להחליף סיסמאות ברירת מחדל ולהתקין עדכוני אבטחה. הסוכנויות ממליצות גם להפריד את מערכות התפעול מרשת הארגון ולקבוע גבולות טמפרטורה בטוחים שהבקר לא יכול לחרוג מהם.