

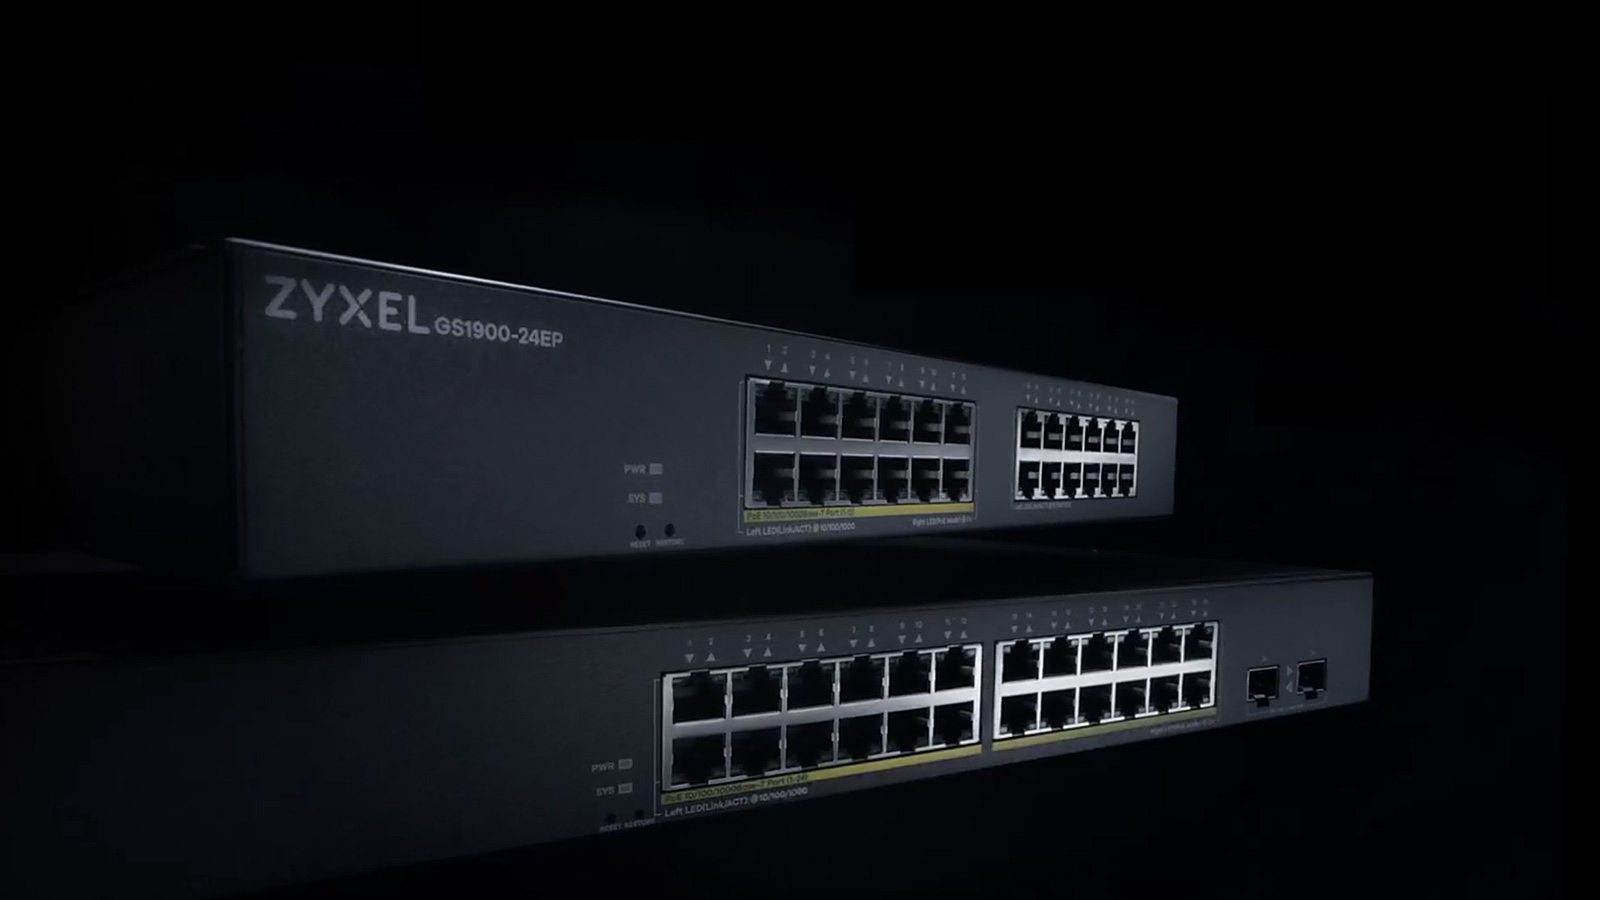
Zyxel תיקנה חולשה חמורה, CVE-2026-107441, בממשק הניהול של עשרה דגמים של מתגי הרשת מסדרת GS1900. החולשה מאפשרת לתוקף בלי הזדהות, שיש לו גישה לרשת, להריץ פקודות מערכת בעזרת בקשות HTTP מיוחדות. עדכוני הקושחה יצאו ב-22 באוקטובר, וההודעה הרשמית פורסמה ב-3 בנובמבר.
לפי BleepingComputer, חברת GreyNoise זיהתה מאז אמצע אוגוסט קבוצה דוברת סינית, שכונתה Kapibala, שפרצה ל-996 מתגים ב-48 מדינות וגנבה מהם קובצי תצורה, סיסמאות מוצפנות של משתמש העל ומידע על הרשת. בספטמבר יוחסו המתקפות לחולשה אחרת, CVE-2026-7273, ש-Zyxel תיקנה כבר ביוני, ו-CISA הוסיפה אותה לרשימת החולשות המנוצלות.
חוקרי Binarly מצאו אחר כך את קוד התקיפה עצמו וגילו שהוא עובד גם על כל גרסאות הקושחה שתוקנו ביוני: הוא עוקף את הבדיקות שנוספו אז. Zyxel אישרה את החולשה החדשה ב-11 באוקטובר.
מנהלי רשתות עם מתגי GS1900 צריכים להתקין את הקושחה מ-22 באוקטובר, גם אם כבר עדכנו ביוני, ולבדוק שהממשק הניהולי אינו חשוף לאינטרנט. עדיין לא ברור אם הכלי פותח במכוון כדי לעקוף את התיקון הקודם.