
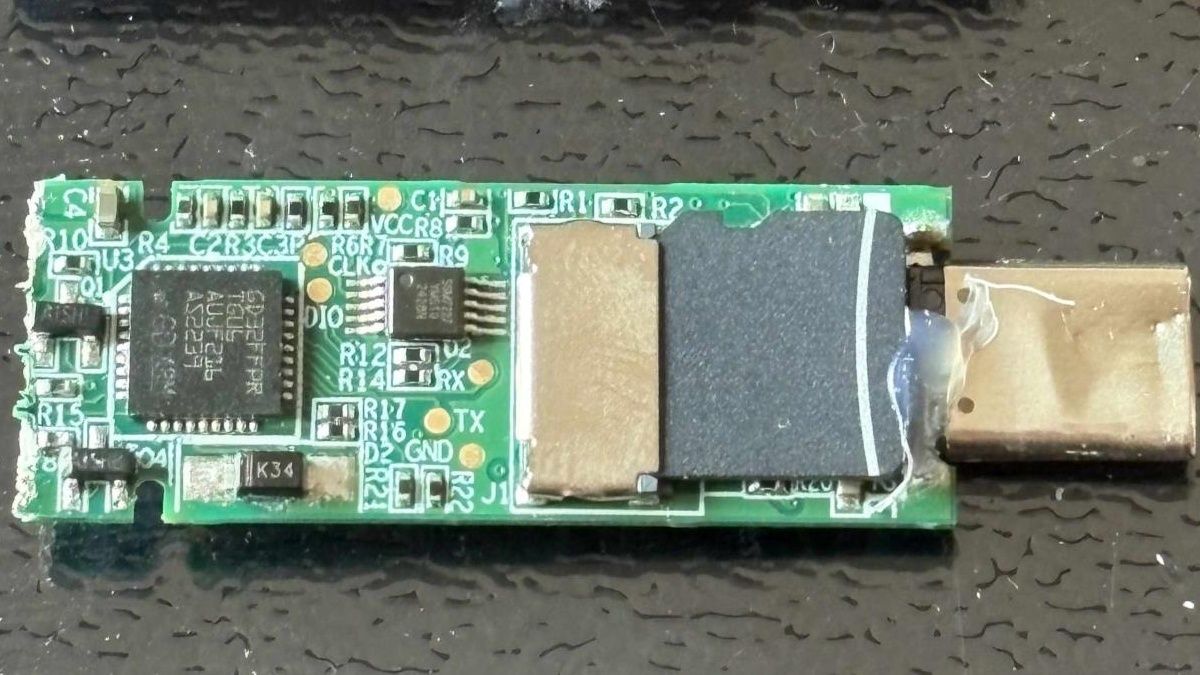
חוקר האבטחה Xusheng Li גילה שכונן ה-USB עם קורא טביעת אצבע ThinkPlus FU100 של לנובו, ששווק כמוצפן ב-AES-256, הוא בפועל כרטיס SD רגיל. קורא טביעת האצבע רק מפעיל את חיבור ה-USB, ושום דבר על הכרטיס לא מוצפן, כך מדווח Tom's Hardware בעקבות HackingPassion. מי שמחזיק פיזית בכונן יכול לקרוא את הנתונים בקלות.
לנובו פרסמה השנה תיקון לכוננים FU100, FU200 ו-TU800 ולכונן ה-SSD החיצוני TSD303, שדורש מהבעלים להתקשר לקו שירות בסין ולשלוח את המכשיר להחלפה או לקבל עדכון קושחה באתר. החברה דירגה את חומרת הפרצה כגבוהה. ב-TSD303 הנתונים כן הוצפנו, אבל הכונן שלח את הסיסמה הנכונה כטקסט גלוי דרך ה-USB; תיקון מאוחר יותר מעביר את בדיקת הסיסמה לכונן עצמו.
במחקר המשך השתמש Li ב-Codex של OpenAI יחד עם כלי הנדסה לאחור. לפי הדיווח, ההגנה של Netac נפרצה בתוך כשבע דקות אחרי ש-Codex מצא מפתח קבוע בתוכנה, ובמוצר YutianDun של SecZure נמצאו שני חשבונות "דלת אחורית" עם סיסמאות פשוטות. Li ציין שאין להסיק מכך כוונה זדונית. רשימת היצרנים המלאה שנפגעו מערכת הפיתוח המשותפת לא פורסמה.